
Q. 주소가 똑같은데 가짜 사이트라는 말이 사실인가요?
A. 모양이 비슷한 다른 문자로 주소를 만드는 '동형문자 피싱'은 실제로 가능한 공격이에요. 다만 지금은 등록 규칙과 브라우저 방어 장치가 있어 아무 주소나 만들 수 있는 것은 아니에요.
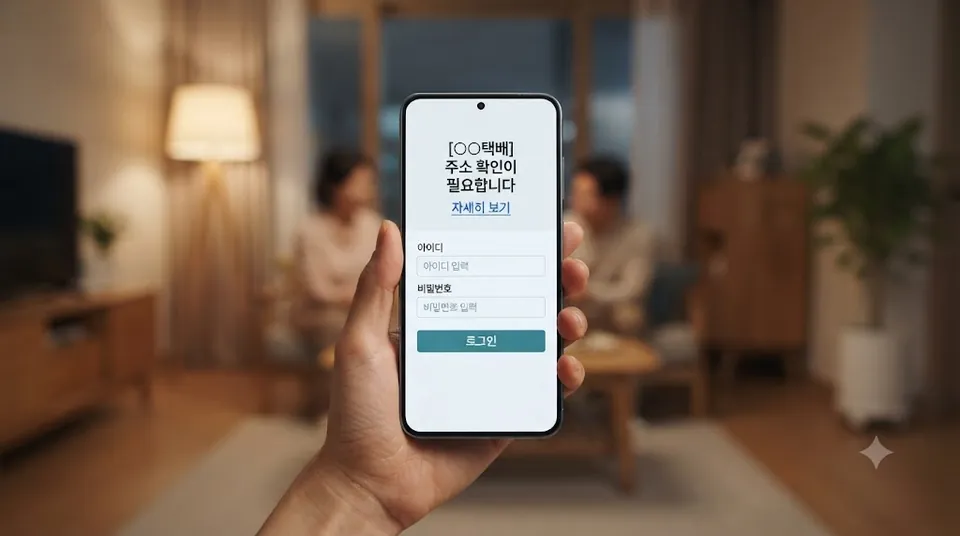
Q. 문자 링크를 눌렀는데 로그인 화면이 진짜랑 똑같아요, 어떻게 하죠?
A. 아이디·비밀번호를 넣지 않았다면 페이지를 닫으세요. 이미 넣었다면 공식 앱으로 들어가 비밀번호부터 바꾸세요.
Q. 주소만 보면 구별할 수 있나요?
A. 눈으로만 가리기 어려울 수 있어요. 받은 문자의 링크는 건너뛰고, 이미 설치해 둔 앱을 직접 열거나 저장해 둔 북마크로 들어가는 쪽이 더 안전해요.
1. 동형문자 피싱은 어떤 수법이고, 지금도 통하나요?
영어 'a'와 키릴 문자 'а'는 사람 눈에는 같아 보여도 컴퓨터는 다른 문자로 인식합니다. 이 차이를 이용해 정상 사이트와 닮은 키릴 문자 도메인 가짜 사이트를 만드는 방식입니다.
범죄에 쓰인 대표 사건으로는 가상자산 거래소 바이낸스가 2018년 3월 밝힌 피해가 꼽힙니다. 비슷한 주소의 가짜 사이트로 계정 정보가 모였고, 거래소는 자금 인출은 막았다고 밝혔습니다.
다만 온라인에 퍼진 경고 글에는 과장도 있었습니다. .com 도메인 등록 기관은 여러 문자 체계를 섞는 것을 제한하고, 크롬은 의심 주소를 'xn--'로 시작하는 형태로 바꿔 보여 주거나 경고 화면을 띄웁니다.
그래도 안심은 이릅니다. 이메일·문서 프로그램에서는 가짜 주소가 정상처럼 보일 수 있고, 보안 자물쇠(HTTPS)가 있다고 안전하다는 뜻도 아닙니다.
2. 가짜 사이트에 아이디 비번을 입력했다면 어떻게 하나요?
피싱 사이트 주소 구별하는 법을 따지기보다, 상대가 보낸 링크가 믿을 만한 접속 경로인지부터 의심하는 편이 낫습니다.
로그인 정보를 입력했다면 서둘러 아래 순서로 움직이세요.
- 평소 쓰던 앱을 직접 열거나 저장해 둔 북마크로 들어가 비밀번호부터 즉시 바꾸기
- 다른 기기에 로그인된 세션 종료
- 2단계 인증 설정(서비스가 지원하면 패스키 활용)
- 한국인터넷진흥원 118 상담센터에 피싱 사이트 신고·상담
입력 전에 멈췄다면 페이지를 닫고, 혹시 파일이 내려받아졌는지만 확인하세요.
문자로 온 링크는 누르지 말고 공식 앱으로 확인하는 습관이 가장 든든한 예방책입니다.
이미 금전 피해가 났다면 증거를 모아 두세요. 고소장을 직접 쓰기 어렵다면 이지고소(담덕법률사무소)가 사건 내용과 증거를 바탕으로 고소장 작성을 도와드립니다.
출처: 주간경향(2026.10.17) 「“아마존 주소인데 가짜?”…알파벳 한 글자 바꾼 피싱의 진실」
※ 내용 정정·삭제 요청: jdan9791@damdeoc.com